Штучний інтелект змінює підхід до кібербезпеки та створює нові ризики для компаній. Причому загрози виникають не лише через дії кіберзлочинців, а й через те, як самі організації використовують AI.
Зловмисники застосовують AI, щоб швидше створювати атаки, масштабувати їх і робити більш персоналізованими. Водночас компанії активно впроваджують AI-сервіси, підключають їх до корпоративних систем і надають їм доступ до даних. Якщо такі інструменти використовуються без належного контролю, це може створювати додаткові вразливості та ризики витоку інформації.
Тому компаніям важливо не лише виявляти атаки та реагувати на них, а й працювати на випередження: контролювати використання AI, зменшувати кількість потенційних вразливостей і обмежувати можливості, якими можуть скористатися зловмисники.
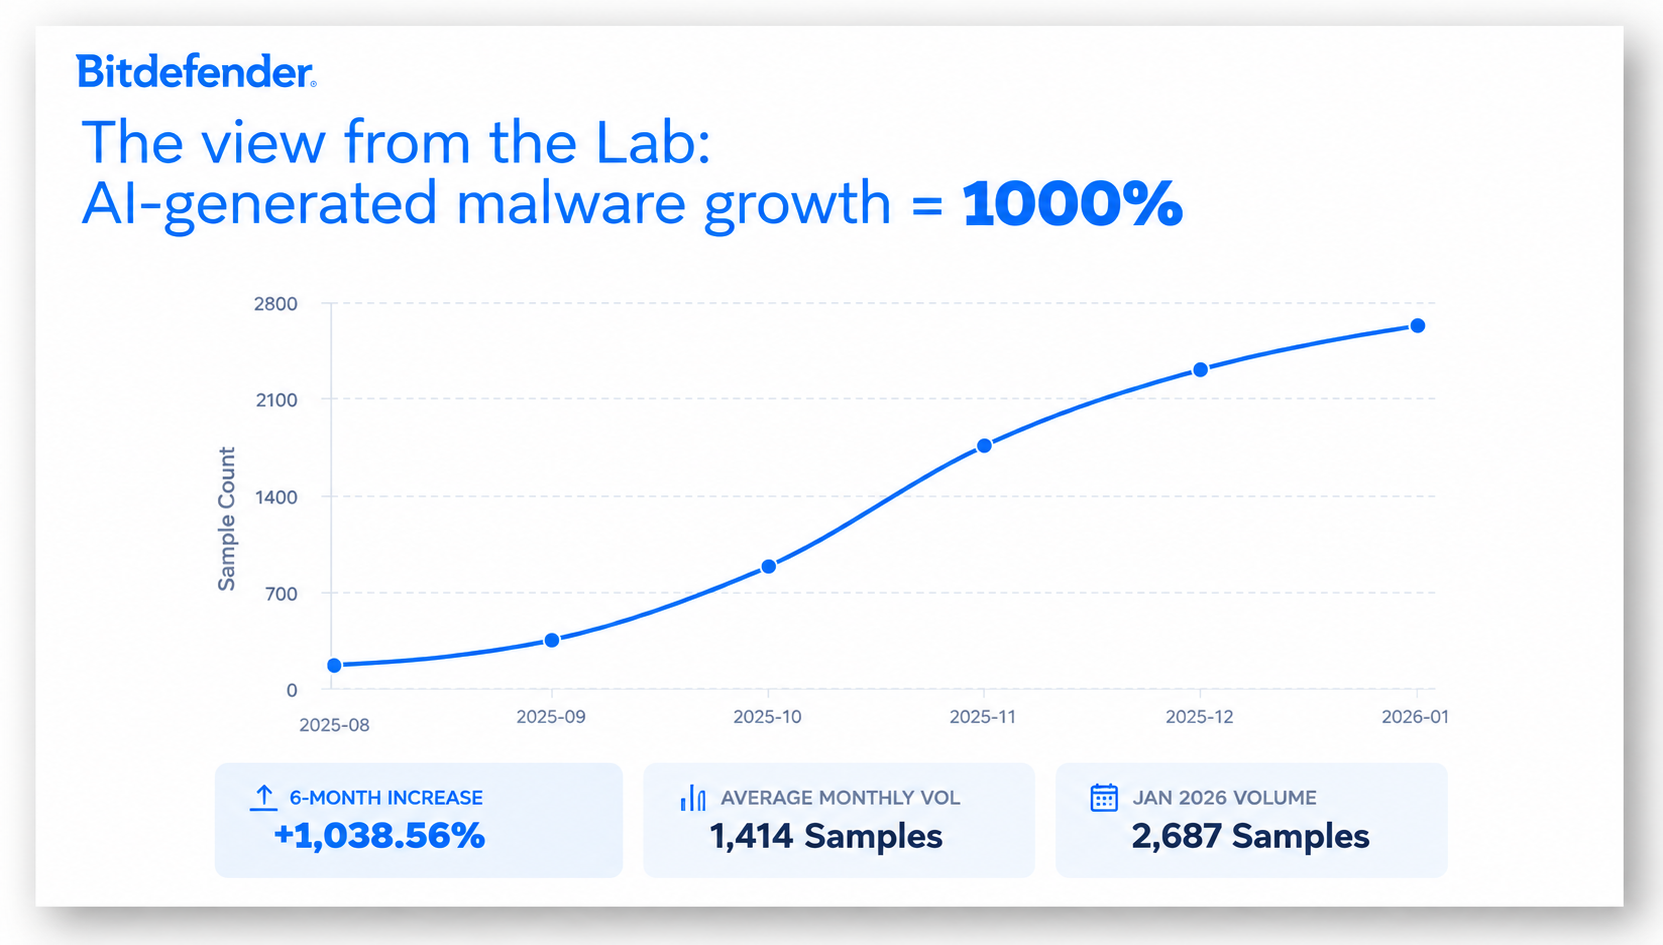
Наскільки швидко зростає кількість шкідливого ПЗ, створеного за допомогою AI?
Кількість шкідливого ПЗ, створеного за допомогою AI, стрімко зростає. За даними Bitdefender Labs, із серпня 2025 року до січня 2026 року кількість таких зразків збільшилася на 1 000%. Це показує, що зловмисники дедалі активніше використовують AI для створення, модифікації та масштабування шкідливого коду.
Які типи кібератак із використанням AI бачать команди безпеки?
Масштаб проблеми підтверджують і результати Bitdefender 2026 Cybersecurity Assessment, у якому взяли участь 1 200 фахівців з IT та кібербезпеки. 59% опитаних повідомили про зростання кількості атак із використанням AI протягом останнього року.
Майже 55% стикалися з атаками соціальної інженерії, у яких, на їхню думку, застосовувався AI. Ще 70% відзначили, що фішингові атаки, створені за допомогою AI-інструментів, стають складнішими.
На цьому тлі 53% опитаних вважають, що сьогодні AI дає більше переваг зловмисникам, ніж командам кібербезпеки.
Чому недостатньо просто виявити AI-атаку?
Проблема не лише в тому, щоб вчасно виявити атаку. Командам безпеки також важливо розуміти, які дії або інструменти були створені чи змінені за допомогою AI і наскільки надійно їх можна ідентифікувати.
Як AI розширює поверхню атак зсередини?
AI дедалі активніше використовується всередині компаній, але IT- та security-команди не завжди мають повне уявлення про те, де саме і як він застосовується.
Сьогодні AI може використовуватися в компанії одразу на кількох рівнях. Співробітники працюють із публічними AI-сервісами, а звичні корпоративні програми поступово отримують вбудовані AI-функції. Розробники також підключають AI до внутрішніх систем через API, а AI-агенти та боти можуть виконувати окремі дії автоматично.
У результаті корпоративні дані можуть передаватися між різними AI-сервісами та системами. Якщо компанія не контролює ці процеси, їй складніше розуміти, де саме використовується AI, які дані він обробляє і хто має до них доступ.
Це ускладнює контроль за використанням AI. За даними Bitdefender Cybersecurity Assessment, 44,8% фахівців з IT та кібербезпеки мають обмежене уявлення про те, як AI використовується в їхніх організаціях.
Тому одним із важливих завдань для компаній стає централізований контроль використання AI: які сервіси застосовуються, до яких даних вони мають доступ і які дії можуть виконувати.
Чому організації переходять до превентивного захисту?
З розвитком AI компаніям дедалі важливіше не лише виявляти атаки, а й заздалегідь зменшувати ризики їх виникнення.
Превентивний підхід означає, що команда безпеки працює ще до інциденту: закриває вразливості, обмежує зайві доступи, контролює використання AI-сервісів і зменшує кількість потенційних точок для атаки.
Виявлення та реагування залишаються важливими, але цього вже недостатньо. Чим менше можливостей має зловмисник для проникнення або розвитку атаки, тим нижчий ризик серйозних наслідків.
Щоб контролювати AI, потрібно бачити, як він використовується
Щоб контролювати ризики, пов’язані з AI, компанія насамперед має розуміти, як саме він використовується всередині організації.
IT- та security-командам важливо знати:
-
якими AI-сервісами користуються співробітники;
-
до яких корпоративних даних і систем ці сервіси мають доступ;
-
які дії вони можуть виконувати;
-
хто має право ними користуватися.
Маючи таку інформацію, компанія може контролювати використання AI точково, а не просто блокувати всі AI-інструменти.
Для цього можна використовувати вже наявні засоби безпеки. Наприклад, обмежувати доступ до небажаних AI-сервісів, блокувати ризиковані налаштування та виявляти несанкціоноване використання AI – так званий Shadow AI.
Мета такого контролю: не заборонити AI, а зробити його використання в компанії зрозумілим, керованим і безпечним.
Як використовувати AI для захисту від кібератак
AI може допомагати не лише зловмисникам, а й командам кібербезпеки. Компанії можуть використовувати його у власних процесах захисту або працювати з MDR-провайдером, який застосовує AI у роботі SOC.
AI допомагає швидше аналізувати сигнали, автоматизувати повторювані завдання, прискорювати розслідування інцидентів і реагування на загрози.
Але лише швидшого виявлення атак недостатньо. AI також можна використовувати для превентивного захисту: виявляти потенційні точки входу, зменшувати зайві привілеї, посилювати захист кінцевих пристроїв і контролювати використання AI-сервісів.
Такий підхід допомагає не лише швидше реагувати на атаки, а й заздалегідь зменшувати кількість можливостей, якими можуть скористатися зловмисники.
Потрібно оцінити, як AI впливає на поверхню атак у вашій компанії?
Фахівці Bitdefender допоможуть оцінити видимість використання AI в інфраструктурі, підібрати відповідну редакцію GravityZone та налаштувати превентивний захист кінцевих пристроїв.
Залишити заявку