Як угруповання N0n використовувало штучний інтелект і завищувало кількість постраждалих організацій
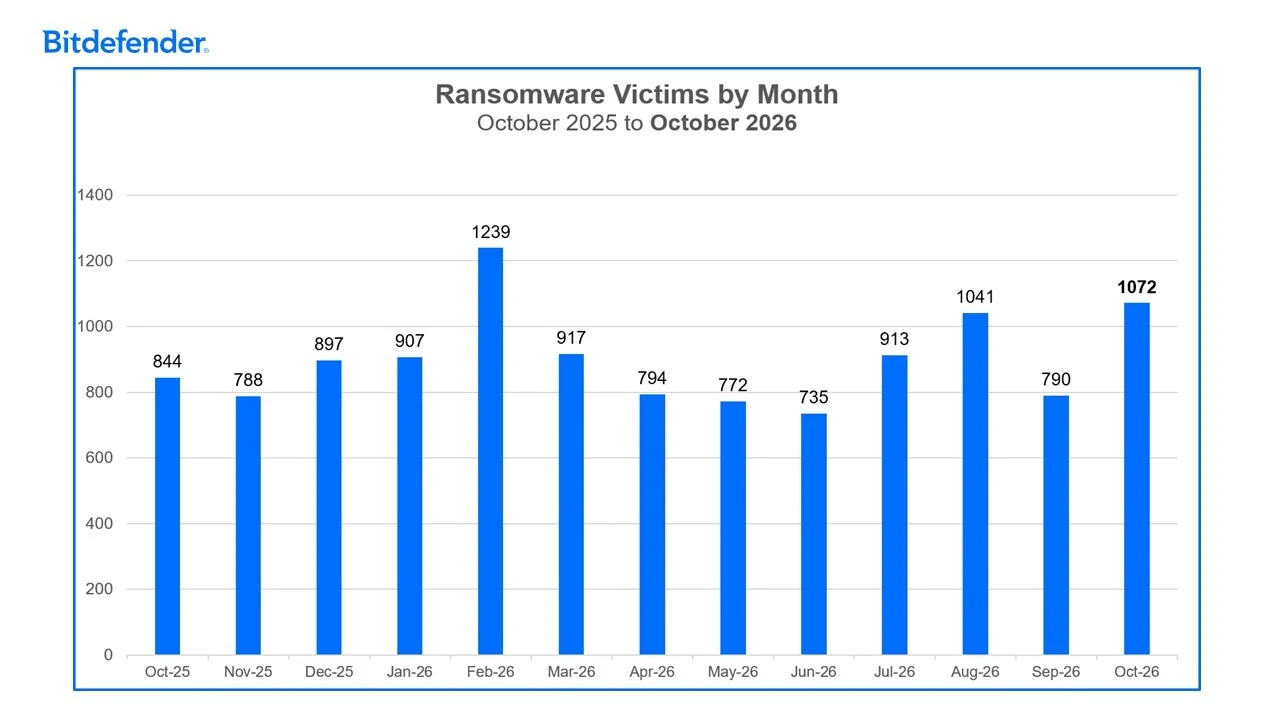
У жовтні 2026 року кіберзлочинні угруповання повідомили про 1 072 жертви атак із використанням програм-вимагачів. Однак достовірність цих повідомлень викликає сумніви.
Особливу увагу дослідників Bitdefender привернуло нове угруповання N0n. Воно заявило про понад сотню постраждалих організацій і швидко опинилося серед найактивніших кіберзлочинних груп. Проте через власні помилки зловмисники розкрили інформацію, яка поставила під сумнів реальний масштаб їхньої діяльності.
У листопадовому випуску Bitdefender Threat Debrief експерти компанії розповідають, що вдалося з’ясувати про діяльність N0n, як інші кіберзлочинні угруповання використовують штучний інтелект для проведення атак, а також які країни та галузі найчастіше стають цілями зловмисників.
Для підготовки щомісячного огляду фахівці Bitdefender аналізують новини, дослідження з відкритих джерел (OSINT) та інформацію із сайтів, на яких кіберзлочинці публікують викрадені дані й повідомлення про своїх жертв.
Водночас не всі заяви зловмисників можна перевірити незалежно. Тому наведені показники відображають кількість організацій, про атаки на які повідомили самі кіберзлочинці, а не кількість підтверджених інцидентів.
За період із 1 до 31 жовтня 2026 року дослідники зафіксували повідомлення про 1 072 жертви. Якщо виключити 126 записів N0n, достовірність яких викликає сумніви, цей показник становитиме 946.
Головна подія місяця: як N0n створило враження масштабної кіберзагрози
Як почалася діяльність N0n?
У середині вересня 2026 року з’явилося нове кіберзлочинне угруповання N0n, яке позиціонувало себе як оператор програм-вимагачів.
Програми-вимагачі – це шкідливе програмне забезпечення, яке може шифрувати файли та блокувати доступ до них. Зазвичай після атаки зловмисники вимагають викуп за відновлення даних або обіцяють не публікувати викрадену інформацію.
N0n створило власний сайт, на якому розмістило відомості про понад 100 нібито постраждалих організацій. Для кожної з них зазначався статус: очікування, розкриття або публікація даних. Окремо позначали випадки, коли зловмисники, за їхніми словами, виконали обіцянку видалити викрадену інформацію після отримання викупу.
Така кількість повідомлень створювала враження, що N0n швидко набирає впливу. Проте вже через кілька тижнів дослідники виявили серйозну помилку, яка дозволила перевірити ці заяви.
Зловмисники залишили власний файловий сервер на базі Python відкритим для доступу через інтернет. Це означало, що сторонні особи могли перейти за його адресою, переглядати папки та отримувати доступ до файлів.
Завдяки цій помилці фахівці з кібербезпеки змогли дослідити внутрішні матеріали N0n і з’ясувати, що реальні можливості групи значно скромніші, ніж вона намагалася показати.
Що дослідники дізналися про N0n?
Аналіз відкритого сервера, IP-адреса якого була пов’язана зі Швецією, допоміг встановити кілька важливих фактів.
Насамперед дослідники виявили значну різницю між кількістю жертв, про яку повідомляло N0n, і даними, що зберігалися на сервері.
За отриманою інформацією, N0n обрало цілями трохи більше ніж 20 організацій, хоча на своєму сайті заявляло про понад сотню.
Частина записів могла дублюватися або містити неправдиві відомості через помилки в адмініструванні сайту та перевірці потенційних цілей.
Крім того, з’ясувалося, що угруповання активно використовувало штучний інтелект.
Для цього N0n застосовувало OpenCode – платформу з відкритим вихідним кодом, яка дозволяє працювати з різними ШІ-моделями та створювати програмні скрипти.
За даними дослідників, зловмисники витратили понад 7 000 доларів на генеративний ШІ. Він допомагав їм писати скрипти для сканування систем і збору інформації про потенційні цілі.
На сервері також знайшли програму для шифрування даних. Однак поки незрозуміло, наскільки регулярно N0n використовувало її під час атак. Дослідники припускають, що через недоліки в організації власної діяльності угруповання могло нечасто застосовувати шифрувальник на практиці.
Як помилки N0n можуть допомогти постраждалим?
Ще одна знахідка стосувалася ключів шифрування.
Виявилося, що під час різних кампаній N0n використовувало однаковий код програми-вимагача та ті самі ключі для блокування доступу до систем.
Це важлива деталь для фахівців, які допомагають організаціям відновлювати дані після атак.
Якщо вони отримають доступ до ключів, закладених у код програми-вимагача, то зможуть дослідити їх і спробувати знайти спосіб розшифрування файлів.
Хоча це не гарантує відновлення даних, такі помилки можуть полегшити роботу спеціалістів із кібербезпеки.
Результати дослідження N0n також показують, що використання штучного інтелекту не завжди свідчить про високий рівень підготовки зловмисників. Навіть маючи доступ до сучасних інструментів, вони можуть припускатися помилок, які розкривають їхню діяльність.
Як компаніям захиститися від подібних загроз?
Оскільки кіберзлочинці дедалі активніше використовують штучний інтелект для підготовки атак, організаціям важливо регулярно перевіряти надійність власного захисту.
Експерти Bitdefender рекомендують дотримуватися таких заходів:
- Перевіряйте повідомлення про викрадення даних. Заяви кіберзлочинців не завжди відповідають дійсності. Якщо компанію назвали жертвою атаки, важливо з’ясувати, чи справді сторонні особи отримали доступ до її інформації та наскільки ці дані актуальні. Для цього необхідно вести облік інформаційних ресурсів, зокрема критично важливих даних, які можуть зберігатися у відкритих репозиторіях.
- Посильте захист віддаленого доступу. Використовуйте VPN, обмежуйте підключення через протокол віддаленого робочого столу (RDP) та впроваджуйте багатофакторну автентифікацію (MFA). Вона допомагає захистити облікові записи, навіть якщо пароль потрапив до сторонніх осіб.
- Використовуйте надійні паролі. Запровадьте чіткі вимоги до їхньої складності та регулярно оновлюйте дані для входу до корпоративних систем.
- Враховуйте попередні інциденти безпеки. Зберігайте інформацію про виявлені раніше витоки та перевіряйте, чи не з’явилися нові випадки розкриття тих самих даних.
- Створюйте резервні копії та перевіряйте їх. Зберігайте копії важливих даних окремо від основної IT-інфраструктури. Регулярно перевіряйте, чи можна за їхньою допомогою відновити інформацію після інциденту.
- Стежте за актуальними кіберзагрозами. Аналізуйте інформацію про нові методи атак, поведінку кіберзлочинців та ознаки компрометації систем. Це допоможе своєчасно виявляти потенційні ризики.
Детальніше про останні події у сфері атак із використанням програм-вимагачів можна дізнатися з обговорення Ctrl Alt Decode LIVE від Bitdefender.
Інші важливі події у сфері кібербезпеки
Окрім історії N0n, дослідники Bitdefender звернули увагу на кілька інших подій, які відбулися після попереднього випуску Threat Debrief.
Azazel припинило співпрацю з The Gentlemen і привласнило отриманий прибуток
Кіберзлочинне угруповання Azazel, яке раніше співпрацювало з The Gentlemen, накопичило понад 6 ТБ викрадених даних.
Група діяла за моделлю Ransomware-as-a-Service (RaaS), або «програми-вимагачі як послуга». За такою схемою одні кіберзлочинці розробляють і надають інструменти для атак, а інші використовують їх проти організацій. Прибуток від викупів зазвичай розподіляється між учасниками.
Однак після кампанії з викрадення даних Azazel припинило співпрацю з The Gentlemen і залишило отримані кошти собі.
Викрадену інформацію група опублікувала на сайті витоку даних під назвою Leakned.
Дослідники також виявили незвичний спосіб використання штучного інтелекту під час атак Azazel.
Угруповання застосувало технологію Model Context Protocol (MCP), щоб пов’язати ШІ-помічника для написання коду з інструментом віддаленого керування зараженими комп’ютерами.
Це дозволяло зловмисникам використовувати ШІ-помічника для передавання команд і виконання їх на скомпрометованих пристроях.
Основною метою Azazel було викрадення даних і облікової інформації. Зокрема, угруповання отримувало дані для входу до GitLab та інших систем, які використовуються під час розробки програмного забезпечення.
BYOD атакувало університетську клініку
Угруповання BYOD, яке з’явилося у вересні 2026 року, заявило про атаки на організації в Північній Америці та Південно-Східній Азії.
Однією з його нещодавніх цілей стала університетська клініка, що надає медичну допомогу пацієнтам.
Упродовж доби після повідомлення про атаку представники BYOD заявили, що нібито не знали про використання атакованих систем безпосередньо для лікування людей.
Зловмисники пообіцяли безкоштовно надати клініці інструменти для розшифрування файлів.
Водночас вони запропонували постраждалій організації сплатити 2 500 доларів за видалення викрадених даних.
Дослідники застерігають, що такі обіцянки можуть бути лише способом продовжити атаку або отримати додаткові гроші від постраждалих.
Booba Team збільшило кількість атак на державні установи
На момент публікації звіту угруповання Booba Team заявило про атаки на понад дев’ять державних організацій.
За інформацією, оприлюдненою на його сайті, загальний обсяг викрадених даних перевищував 800 ГБ.
У жовтні Booba Team повідомило про більше жертв у державному секторі, ніж Qilin і The Gentlemen за той самий період.
Для порівняння, Qilin заявило про шість постраждалих державних організацій, а The Gentlemen про три.
Ці угруповання відрізняються і за географією діяльності.
Qilin і The Gentlemen розширили свої атаки на державні установи Західної Європи та Південно-Східної Азії. Натомість Booba Team продовжує зосереджуватися переважно на Північній Америці, зокрема США, та Південній Америці.
Угруповання відоме використанням програм-вимагачів і викраденням конфіденційної інформації.
За два місяці з’явилося понад 17 нових кіберзлочинних угруповань
За останні два місяці дослідники зафіксували появу понад 17 нових груп, які використовують програми-вимагачі.
Серед угруповань, що з’явилися в жовтні: aoqin, everstake, shiba, whitearmor, hyflock, umbra, vypr і scarlettgroup.
Деякі з них починають діяльність самостійно, майже не маючи зв’язків з іншими кіберзлочинними групами.
Проте часто нові угруповання виникають після припинення діяльності вже відомих операторів програм-вимагачів. Причинами можуть бути операції правоохоронних органів, внутрішні конфлікти між учасниками злочинних груп або помилки, які змушують їх змінювати структуру та назву.
Bitdefender продовжує відстежувати такі зміни, зокрема появу нових угруповань, ліквідацію чинних і відновлення їхньої діяльності під іншими назвами.
Десять найактивніших угруповань, що використовують програми-вимагачі
Для оцінки активності кіберзлочинців Bitdefender аналізує сайти, на яких вони публікують інформацію про організації, що нібито постраждали від атак.
Це допомагає відстежувати зміни на ринку Ransomware-as-a-Service (RaaS) і визначати, які угруповання найактивніші.
Однак у такого підходу є обмеження. Оскільки інформація надходить безпосередньо від кіберзлочинців, не всі повідомлення можна вважати достовірними.
Крім того, кількість заявлених жертв не відображає реальних фінансових збитків, яких зазнали організації.
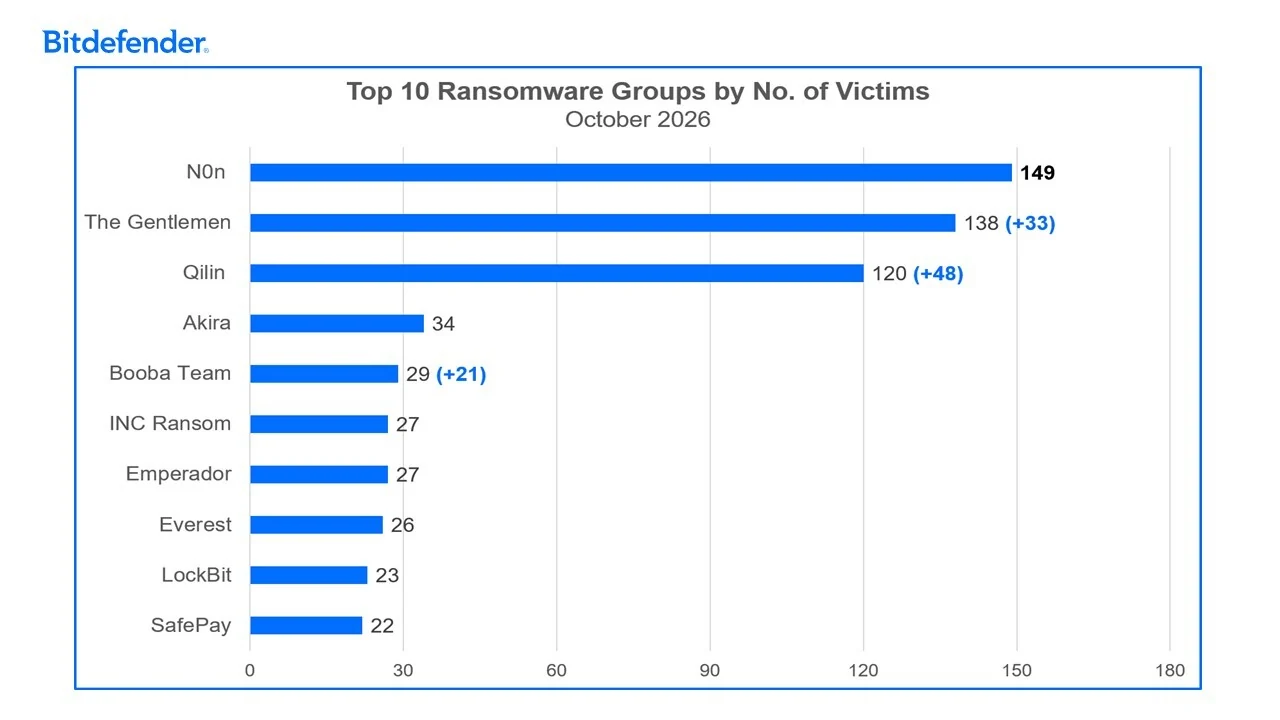
У жовтневу десятку найактивніших угруповань увійшли N0n, The Gentlemen, Qilin, Akira та Booba Team.
Водночас Bitdefender звертає особливу увагу на N0n. Результати дослідження свідчать, що угруповання могло суттєво завищувати кількість постраждалих організацій.
Тому експерти з високою впевненістю оцінюють, що N0n насправді не має достатніх можливостей, щоб утримувати позиції серед десяти найактивніших операторів програм-вимагачів.
Де кіберзлочинці атакують найчастіше?
Зловмисники зазвичай обирають організації, від яких розраховують отримати найбільший викуп.
Тому їхніми цілями часто стають компанії в економічно розвинених країнах із високими прогнозованими темпами зростання.
Водночас на вибір цілей можуть впливати геополітичні конфлікти та періоди соціальної нестабільності.
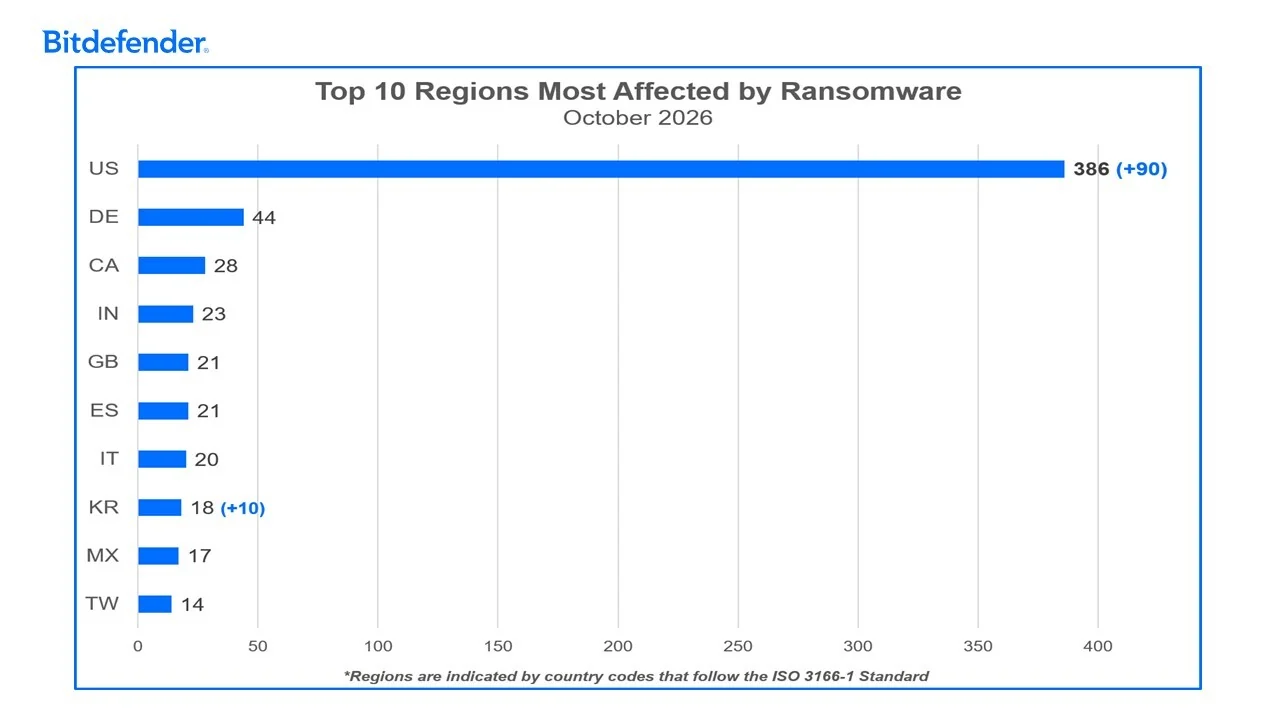
Тайвань повернувся до десятки найбільш атакованих регіонів
У жовтні Тайвань посів десяте місце в рейтингу регіонів за кількістю заявлених жертв програм-вимагачів.
Найбільше повідомлень про атаки стосувалося підприємств виробничої галузі, медичних установ і технологічних компаній.
Кількість заявлених жертв у Південній Кореї зросла через повідомлення N0n
У жовтні кіберзлочинні угруповання повідомили про 18 постраждалих організацій у Південній Кореї.
З них 11 припадали на заяви N0n. Усі ці організації належать до транспортної галузі.
Однак, враховуючи сумніви щодо достовірності повідомлень N0n, дослідники не рекомендують вважати це зростання підтвердженою тенденцією.
Від вересня 2025 року, коли Qilin проводило кампанію Korean Leaks, кіберзлочинні угруповання жодного разу не заявляли про понад десять жертв у Південній Кореї за один місяць.
Які галузі найбільше страждають від атак?
Кіберзлочинці атакують як підприємства критичної інфраструктури, так і компанії, що надають послуги населенню.
Для оцінки ризиків важливо розуміти, які галузі найчастіше стають цілями програм-вимагачів і як подібні інциденти впливають на роботу організацій та їхніх клієнтів.
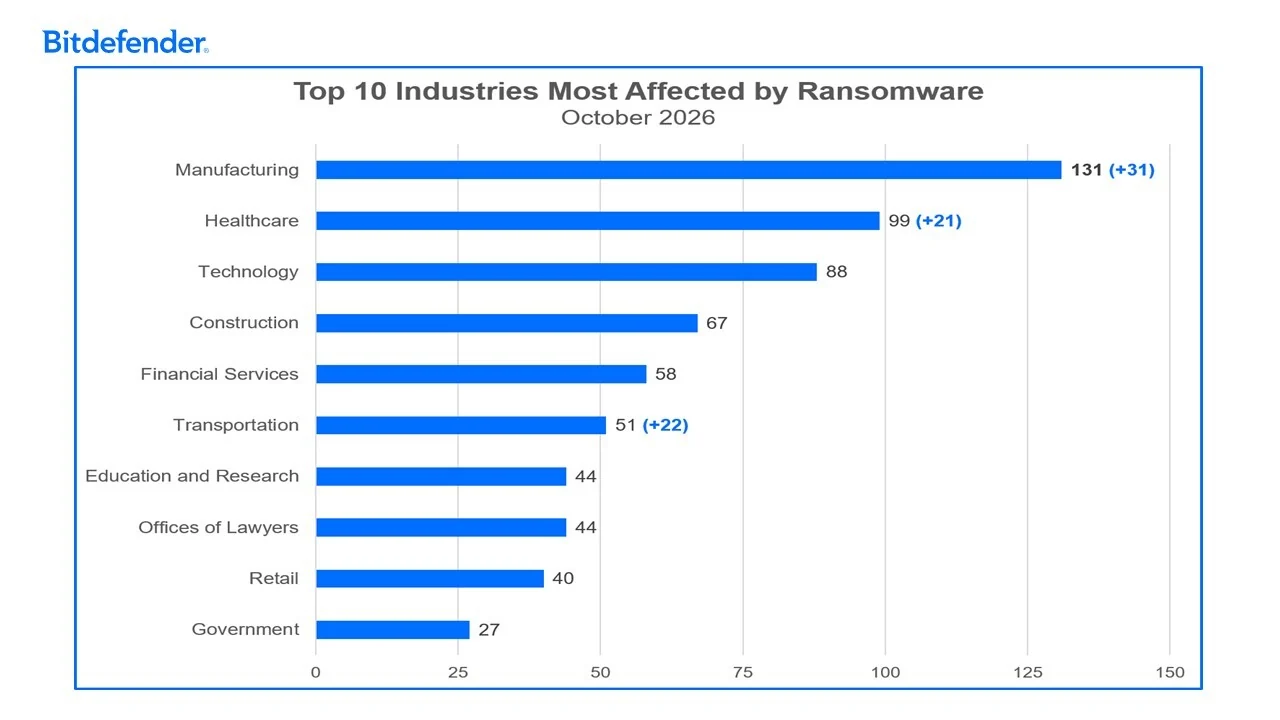
У щомісячному огляді Bitdefender аналізує десять галузей із найбільшою кількістю заявлених жертв.
Охорона здоров’я піднялася на друге місце
У жовтні зросла кількість заявлених жертв серед підприємств виробничої галузі та медичних установ.
За підсумками місяця сфера охорони здоров’я посіла друге місце серед найбільш атакованих галузей.
Помітно змінилася й позиція транспортного сектору: він піднявся з десятого на шосте місце.
Проте на цей результат суттєво вплинули повідомлення N0n, яке заявило про 20 постраждалих організацій у транспортній галузі.
Оскільки частина повідомлень цього угруповання може бути недостовірною, наведені показники потрібно оцінювати з обережністю.
Потрібен план захисту за підсумками огляду кіберзагроз?
Фахівці Bitdefender допоможуть оцінити поточний рівень захисту, перевірити резервне копіювання й контроль віддаленого доступу та підібрати рішення GravityZone під інфраструктуру вашої компанії.
Залишити заявкуДжерело: Bitdefender Threat Debrief | November 2026. Авторка: Jade Brown. Опубліковано 10 листопада 2026 року.